
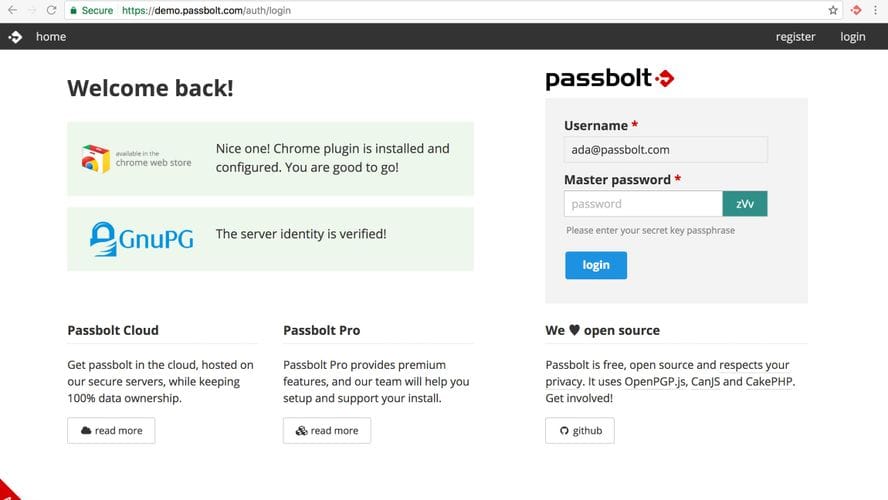
Qu'est-ce que Passbolt?
Passbolt est une plateforme de gestion des mots de passe et des identifiants open source et auto-hébergée conçue pour les équipes et les organisations qui ont besoin de stocker, de gérer et de partager des informations sensibles en toute sécurité.
Il fournit un environnement centralisé pour la gestion des mots de passe, des clés API, des identifiants de base de données, des informations d'accès au serveur et d'autres données confidentielles.
Contrairement aux gestionnaires de mots de passe traditionnels conçus principalement pour les utilisateurs individuels, Passbolt se concentre sur la collaboration sécurisée. Les utilisateurs peuvent organiser les informations d'identification dans des dossiers, les partager avec des individus ou des groupes et contrôler l'accès grâce à des autorisations configurables.
Passbolt utilise le chiffrement OpenPGP pour protéger les informations sensibles. Le chiffrement et le déchiffrement des secrets utilisateur s'effectuent localement via l'extension du navigateur ou les applications clientes compatibles, ce qui garantit que le serveur stocke des informations d'identification chiffrées plutôt que des mots de passe lisibles.
La plateforme fournit des extensions de navigateur, des applications mobiles, des outils de ligne de commande et une API pour intégrer la gestion des informations d'identification dans les flux de travail existants.
Passbolt est particulièrement adapté aux équipes de développement, aux services informatiques, aux administrateurs système et aux organisations qui ont besoin d'un partage d'informations d'identification centralisé et sécurisé.
Histoire de Passbolt
Passbolt a été créé pour relever les défis de la gestion et du partage des informations d'identification au sein des organisations.
Le projet a été conçu autour de normes ouvertes et de la sécurité cryptographique, en mettant l'accent sur la collaboration et les clés de chiffrement contrôlées par l'utilisateur.
Son architecture utilise OpenPGP pour le chiffrement, les signatures numériques et l'authentification, permettant aux membres de l'équipe de partager des informations d'identification sans exposer leurs clés privées au serveur.
Passbolt a évolué pour devenir une plate-forme de gestion des mots de passe avec administration des utilisateurs et des groupes, intégrations de navigateurs, applications mobiles, organisation des informations d'identification et capacités d'automatisation.
L'édition communautaire est distribuée sous la licence GNU Affero General Public License version 3 (AGPLv3), avec des éditions commerciales supplémentaires offrant des fonctionnalités organisationnelles avancées et un support.
Principales caractéristiques de Passbolt
Passbolt fournit un ensemble complet de fonctionnalités pour gérer les identifiants et les partager en toute sécurité entre les équipes.
- Gestion des mots de passe: Stocker et organiser les mots de passe dans un coffre-fort crypté centralisé.
- Partage sécurisé: Partagez les informations d'identification avec des utilisateurs individuels ou des groupes entiers.
- Cryptage OpenPGP: Protégez les informations sensibles en utilisant la cryptographie à clé publique.
- Chiffrement de bout en bout: Chiffrez et déchiffrez les secrets des utilisateurs localement via des applications clientes compatibles.
- Dossiers partagés: Organisez les informations d'identification dans des dossiers avec des autorisations d'accès configurables.
- Gestion des utilisateurs: Créez, invitez, suspendez et gérez les membres de l'équipe.
- Gestion des groupes: Organisez les utilisateurs en groupes pour faciliter le partage des informations d'identification.
- Autorisations granulaires: Attribuez des autorisations de propriétaire, de mise à jour et de lecture aux ressources partagées.
- Générateur de mot de passe: Générer des mots de passe forts, aléatoires en utilisant des options configurables.
- Notes sécurisées: Stockez des notes confidentielles aux côtés des mots de passe.
- Gestion TOTP: Stockez et gérez les mots de passe à usage unique basés sur le temps.
- Champs personnalisés: Stockez des informations confidentielles supplémentaires associées aux informations d'identification.
- Clés API: Gérez les identifiants API et autres secrets d'application.
- Intégration du navigateur: Remplissez automatiquement les formulaires de connexion et enregistrez les informations d'identification via des extensions de navigateur.
- Applications mobiles: Accédez aux informations d'identification via les applications Android et iOS prises en charge.
- Interface de ligne de commande: Intégrez la gestion des mots de passe dans les flux de travail des développeurs et des administrateurs.
- Suivi des activités: Examinez l'activité des ressources et les opérations de partage via les fonctionnalités prises en charge.
- Sécurité de l'authentification: Utilisez l'authentification basée sur OpenPGP et des facteurs d'authentification supplémentaires.
- REST API: Intégrez la gestion des informations d'identification avec des applications externes et des systèmes d'automatisation.
- Déploiement auto-hébergé: Exploitez l'infrastructure de gestion des mots de passe sur vos propres serveurs.
Cas d'utilisation
Passbolt convient aux organisations et aux particuliers qui ont besoin d'une gestion sécurisée des informations d'identification sur plusieurs utilisateurs et systèmes.
Les cas d'utilisation courants incluent:
- Gestion de l'infrastructure informatique: Stockez les informations d'identification SSH, les mots de passe des serveurs et les informations d'accès à l'infrastructure.
- Équipes de développement : Partagez les identifiants de base de données, les clés API, les secrets de déploiement et la configuration de l'environnement de développement.
- Administration du système: Gérez les informations d'identification pour Proxmox, les systèmes de stockage, les périphériques réseau et les plateformes de surveillance.
- Flux de travail DevOps : Organisez les informations d'identification CI/CD, les jetons de déploiement et les secrets d'infrastructure.
- Opérations commerciales : Partagez en toute sécurité l'accès aux applications commerciales et aux comptes administratifs.
- Administration de la base de données: Stocker les informations de connexion à la base de données et les informations d'accès.
- Gestion du réseau: Gérez les informations d'identification pour les routeurs, les commutateurs, les pare-feu et les services réseau.
- Collaboration d'équipe: Fournir un accès contrôlé aux informations d'identification partagées entre les départements.
- Équipes distantes : Permettez aux employés autorisés d'accéder aux informations d'identification partagées depuis différents emplacements.
- Intégration d'application: Automatisez la récupération et la gestion des informations d'identification via des API et des outils CLI.
Avantages de Passbolt
- Gestion des mots de passe open source avec déploiement auto-hébergé
- Conçu spécifiquement pour la collaboration en équipe
- Chiffrement et authentification basés sur OpenPGP
- Partage sécurisé des informations d'identification entre utilisateurs et groupes
- Autorisations granulaires pour les ressources partagées
- Extensions de navigateur et applications mobiles
- Génération de mot de passe et organisation des informations d'identification
- Prise en charge des notes sécurisées, du TOTP et des champs personnalisés
- API REST et intégration en ligne de commande
- Gestion des utilisateurs et des groupes
- Intégration à l’infrastructure existante
- Meilleur contrôle sur le stockage et l'hébergement des informations d'identification
- Community Edition disponible sans frais de licence par utilisateur
Comment installer Passbolt
Pour installer Passbolt via Esadax, suivez ces étapes:
- Achetez l'application via Esadax.
- Après l'achat, vous serez invité à fournir les paramètres de configuration requis.
- Configurez l'URL publique de l'application en utilisant votre domaine ou sous-domaine.
- Configurez la connexion à la base de données MariaDB et les informations d'identification.
- Configurez les paramètres SMTP pour les invitations, les notifications et les e-mails de récupération de compte.
- Assurez-vous que HTTPS est activé pour l'application.
- Configurez le stockage persistant pour la base de données, la configuration de l'application et les clés du serveur GPG.
- Cliquez sur Déployer pour lancer l'application.
- Accédez à Passbolt via son URL d'application attribuée.
- Enregistrez le compte d'administrateur initial.
- Installez l'extension de navigateur Passbolt.
- Terminez la configuration initiale du compte et générez votre paire de clés OpenPGP personnelle.
- Téléchargez et stockez votre kit de récupération de compte en toute sécurité.
- Invitez d'autres utilisateurs et organisez-les en groupes.
- Commencez à créer et à partager des identifiants.
Une fois configuré, Passbolt fournit un environnement centralisé pour gérer et partager les informations d'identification en toute sécurité.
Gestion des mots de passe et des identifiants
Passbolt permet aux utilisateurs de stocker différents types d'informations sensibles au sein d'une interface de gestion des informations d'identification centralisée.
Chaque ressource peut contenir des informations telles que:
- Nom de l'accréditation
- Nom d'utilisateur
- Mot de passe
- URL du site Web
- Description :
- Champs personnalisés supplémentaires
- Informations d'authentification TOTP
- Métadonnées connexes
Les ressources peuvent être organisées en dossiers et partagées avec les utilisateurs autorisés.
La plateforme prend également en charge les notes sécurisées autonomes, les entrées TOTP, les codes PIN et d'autres formats d'identification.
Les utilisateurs peuvent rechercher, filtrer, modifier, copier et organiser leurs informations d'identification via l'extension du navigateur ou des applications compatibles.
Cela facilite le maintien d'une collection structurée d'informations d'accès sans avoir recours à des feuilles de calcul partagées, à des fichiers texte ou à des canaux de communication non sécurisés.
Partage sécurisé des informations d'identification
L'un des principaux avantages de Passbolt est son architecture de partage d'informations d'identification.
Au lieu de partager un mot de passe de coffre-fort commun entre les membres de l'équipe, Passbolt utilise des paires de clés OpenPGP individuelles.
Lorsqu'un identifiant est partagé :
- Le propriétaire sélectionne un utilisateur ou un groupe.
- Passbolt récupère les clés publiques des destinataires prévus.
- Les informations d'identification sont chiffrées séparément pour chaque destinataire autorisé.
- Les copies cryptées sont stockées par le serveur.
- Chaque destinataire utilise sa propre clé privée pour déchiffrer les informations d'identification.
Le serveur n'a pas besoin d'accéder aux clés privées des utilisateurs pour distribuer les informations d'identification partagées.
Cela permet aux organisations de partager des informations sensibles tout en conservant des identités cryptographiques individuelles.
Les identifiants peuvent être partagés avec des utilisateurs individuels ou des groupes, ce qui facilite la gestion des accès entre les départements et les équipes.
Dossiers et autorisations d'accès
Passbolt fournit une organisation basée sur des dossiers pour gérer les informations d'identification.
Les dossiers peuvent représenter des départements, des projets, des environnements d'infrastructure ou d'autres catégories organisationnelles.
Par exemple, une organisation informatique peut créer la structure suivante :
- Infrastructure
- Proxmox
- Mise en réseau
- Stockage
- Systèmes de sauvegarde
- Développement
- API de production
- Base de données Credentials
- Systèmes de CI/CD
- Sécurité
- Surveillance
- Comptes administratifs
- Outils de sécurité
- Opérations
- Applications internes
- Services de Cloud
- Comptes de service
Passbolt prend en charge trois rôles d'autorisation principaux au niveau des ressources:
| Permission | Description : |
|---|---|
| Propriétaire | Peut afficher, modifier, supprimer et gérer les autorisations de partage. |
| Mise à jour | Peut afficher, modifier et supprimer la ressource, mais ne peut pas gérer les autorisations de partage. |
| Lire | Peut afficher et utiliser la ressource sans la modifier. |
Ces autorisations aident les administrateurs à appliquer le principe du moindre privilège.
Les utilisateurs ne devraient avoir accès qu'aux informations d'identification requises pour leurs responsabilités.
Gestion des utilisateurs et des groupes
Passbolt fournit des fonctionnalités de gestion des utilisateurs et des groupes pour organiser l'accès à l'échelle d'une organisation.
Les administrateurs peuvent créer des utilisateurs, envoyer des invitations, gérer l'état des comptes et attribuer des rôles administratifs.
Les groupes permettent à plusieurs utilisateurs d'accéder aux mêmes informations d'identification sans avoir à configurer individuellement chaque autorisation.
Les groupes typiques comprennent:
- Administrateurs d'infrastructure
- Développeurs
- Administrateurs de base de données
- Ingénieurs de DevOps
- Équipe de soutien
- Équipe de sécurité
- Gestion
Chaque groupe peut avoir un ou plusieurs gestionnaires de groupe responsables du maintien de ses membres.
Le partage par groupe facilite la gestion des autorisations lorsque les employés changent de responsabilités ou que de nouveaux membres de l'équipe rejoignent l'équipe.
Les utilisateurs peuvent être invités par e-mail et terminer leur inscription initiale en configurant leurs clés OpenPGP personnelles.
Chiffrement OpenPGP et architecture de sécurité
OpenPGP est la base du modèle de sécurité de Passbolt.
Chaque utilisateur possède une paire de clés publique et privée.
La clé publique est partagée avec d'autres utilisateurs afin qu'ils puissent chiffrer les informations d'identification pour cette personne. La clé privée reste sous le contrôle de l'utilisateur et est protégée par une phrase secrète personnelle.
Lorsque les identifiants sont partagés, Passbolt les chiffre pour chaque destinataire autorisé.
Les principaux composants de sécurité comprennent:
- Clés publiques: Utilisées par d'autres utilisateurs pour chiffrer des informations pour un destinataire.
- Clés privées: Utilisées par les utilisateurs individuels pour déchiffrer leurs informations d'identification.
- Signatures numériques: Aider à vérifier l'authenticité et l'intégrité des informations partagées.
- Passphrases personnelles: Protégez l'accès aux clés privées.
- Clés GPG du serveur: Prise en charge de l'authentification du serveur et d'autres opérations cryptographiques.
- Stockage chiffré: Assure que les secrets utilisateur partagés sont stockés en tant que texte chiffré.
Le chiffrement et le déchiffrement des secrets utilisateur sont gérés localement via l'extension de navigateur ou les clients compatibles.
Le serveur stocke les données d'identification chiffrées et ne reçoit pas les clés privées des utilisateurs en clair.
Passbolt prend également en charge le chiffrement des métadonnées des ressources, telles que les noms, les URL et les descriptions, lorsque le paramètre d'organisation correspondant est activé.
L'extension de navigateur est un élément important de l'architecture de sécurité car elle sépare le client cryptographique de l'application Web desservie par le serveur.
Générateur de mot de passe
Passbolt inclut un générateur de mot de passe pour créer des identifiants forts et aléatoires.
Les utilisateurs peuvent générer des mots de passe en fonction de leurs besoins plutôt que de se fier à des mots de passe prévisibles ou réutilisés.
Les options de génération disponibles comprennent:
- Longueur du mot de passe
- Lettres majuscules
- Lettres minuscules
- Nombres
- Les caractères spéciaux
- Sélection personnalisée des caractères
- Modes de génération de mot de passe pris en charge par le client
Les mots de passe générés peuvent être enregistrés directement en tant que nouvelles ressources.
L'utilisation de mots de passe uniques pour des services individuels réduit l'impact de l'exposition des informations d'identification et contribue à améliorer la sécurité globale du compte.
Extensions de navigateur et remplissage automatique
Passbolt fournit des extensions de navigateur qui intègrent la gestion des identifiants dans la navigation quotidienne.
Les extensions de navigateur prises en charge comprennent:
- Téléchargement de Google Chrome
- Télécharger Mozilla Firefox
- Microsoft Edge
L'extension permet d'accéder aux informations d'identification chiffrées de l'utilisateur et d'effectuer des opérations cryptographiques côté client.
L'intégration du navigateur comprend:
- Recherche d'informations d'identification stockées
- Remplissage automatique des formulaires de connexion
- Enregistrement de nouvelles informations d'identification
- Mise à jour des informations d'identification existantes
- Générer des mots de passe
- Copie des noms d'utilisateur et des mots de passe
- Accès aux ressources partagées
- Gestion des informations d'identification via l'interface du navigateur
L'extension joue également un rôle important dans l'architecture de sécurité de Passbolt.
Il est responsable de la gestion des clés privées et de l'exécution des opérations de chiffrement et de déchiffrement localement.
Les utilisateurs doivent installer l'extension de navigateur appropriée pour terminer la configuration de leur compte et utiliser l'expérience complète basée sur le navigateur.
Les applications mobiles
Passbolt fournit des applications mobiles pour accéder aux informations d'identification à partir de smartphones et de tablettes.
Les clients mobiles permettent aux utilisateurs de récupérer des informations d'identification partagées lorsqu'ils ne sont pas à leur poste de travail.
Selon la plateforme mobile et la version de l'application, les fonctionnalités incluent:
- Accès aux ressources de mot de passe
- Recherche d'informations d'identification stockées
- Affichage des dossiers partagés
- Copie des informations d'identification
- Générer des mots de passe
- Gestion des types de ressources sécurisées pris en charge
- Authentification par l'identité cryptographique de l'utilisateur
Les applications mobiles sont utiles pour les administrateurs système et les employés qui ont besoin d'accéder aux informations d'identification tout en travaillant à distance ou en gérant l'infrastructure sur site.
Authentification multifacteur et sécurité des comptes
Passbolt utilise une authentification basée sur OpenPGP dans le cadre de son architecture de sécurité.
Les utilisateurs s'authentifient en déverrouillant leurs clés privées et en complétant le processus d'authentification cryptographique.
La plateforme prend également en charge des facteurs d’authentification supplémentaires pour renforcer la protection des comptes.
Selon les paramètres d'édition et d'authentification configurés, les options de sécurité supplémentaires peuvent inclure:
- Mots de passe à usage unique basés sur le temps
- Étapes de vérification supplémentaires
- Politiques de sécurité
- Intégrations d'authentification
- Gestion des sessions
Les administrateurs peuvent configurer des stratégies d'authentification à l'échelle de l'entreprise pour améliorer la sécurité des informations d'identification.
Intégrations API et développeur
Passbolt fournit une API REST qui permet aux applications externes et aux systèmes d'automatisation d'interagir avec la plate-forme de gestion des informations d'identification.
L'accès à l'API est utile pour intégrer la gestion des mots de passe dans les workflows de développement et d'infrastructure existants.
Les scénarios d'intégration courants incluent:
- Récupération des métadonnées des informations d'identification autorisées.
- Automatiser la gestion des ressources.
- Gestion des utilisateurs et des groupes.
- Intégrer des outils d’administration interne.
- Automatiser les workflows de rotation des références.
- Construire des interfaces de gestion personnalisées.
- Connexion des systèmes d'automatisation des infrastructures.
- Intégrer des applications externes à la gestion des identifiants.
Passbolt fournit également une interface de ligne de commande pour interagir avec la plate-forme.
L'interface de ligne de commande peut être particulièrement utile pour les développeurs et les administrateurs système qui ont besoin d'automatiser les opérations d'identification dans les scripts et les flux de travail d'infrastructure.
L'authentification API et CLI doit utiliser des informations d'identification dédiées et des autorisations appropriées plutôt qu'un accès administratif illimité.
Sécurité / Administration / Configuration
Passbolt est conçu spécifiquement pour la gestion des informations sensibles, de sorte que son déploiement nécessite une attention particulière à la sécurité.
Les pratiques de sécurité importantes comprennent:
- Utilisez HTTPS pour tous les accès aux applications.
- Configurez un mot de passe de base de données fort et unique.
- Protégez la clé privée OpenPGP du serveur.
- Gardez la configuration de l'application et les clés de chiffrement sauvegardées en toute sécurité.
- Exiger des phrases de passe utilisateur fortes.
- Encouragez les utilisateurs à télécharger et à protéger leurs kits de récupération.
- Utilisez le partage de groupe au lieu d'accorder individuellement un accès inutile.
- Suivez le principe du moindre privilège.
- Restreindre l'accès aux fonctions administratives.
- Configurez SMTP en toute sécurité.
- Synchronisez l'horloge du serveur à l'aide de NTP.
- Gardez Passbolt et ses dépendances à jour.
- Limitez l'accès à la base de données à l'infrastructure de confiance.
- Vérifiez l'accès des utilisateurs lorsque les employés quittent l'entreprise.
- Surveillez l'activité de partage d'informations d'identification et les informations d'audit disponibles.
L'extension de navigateur et les applications mobiles effectuent des opérations de chiffrement et de déchiffrement localement.
Le serveur maintient également sa propre paire de clés GPG pour l'authentification et les opérations cryptographiques côté serveur. Cette paire de clés doit être protégée et incluse dans les procédures de sauvegarde.
La perte de la clé privée GPG du serveur ou de la clé privée d'un utilisateur individuel peut affecter l'accès aux informations cryptées.
Meilleures pratiques pour Passbolt
- Organisez les identifiants dans des dossiers significatifs.
- Utilisez des groupes pour simplifier la gestion des autorisations.
- Attribuez des accès en fonction des responsabilités de l’équipe.
- Utilisez des mots de passe uniques pour chaque service.
- Générez des mots de passe forts en utilisant le générateur intégré.
- Évitez de partager des informations d'identification par courrier électronique ou applications de messagerie.
- Protégez les clés privées OpenPGP personnelles.
- Conservez les trousses de récupération dans des endroits sécurisés.
- Configurez un processus de récupération de compte approuvé par l'administrateur si disponible.
- Activez des facteurs d'authentification supplémentaires.
- Vérifiez périodiquement les autorisations d'informations d'identification partagées.
- Supprimez l'accès lorsque les utilisateurs quittent l'organisation.
- Configurez la livraison SMTP sécurisée pour les invitations et les notifications.
- Maintenir une heure de serveur précise en utilisant NTP.
- Sauvegardez la base de données et les clés du serveur GPG.
- Testez régulièrement les procédures de récupération de compte et de serveur.
- Gardez l'application et les extensions client à jour.
Paramètres de configuration
Après avoir acheté cette application sur Esadax, vous serez invité à fournir les paramètres de configuration requis par le déploiement.
Esadax ajoute les variables fournies au déploiement afin que l'application puisse être lancée avec la configuration requise.
Le déploiement Docker officiel de Passbolt prend en charge les variables d'environnement suivantes :
Configuration de l'application
| Paramètre | Description : |
|---|---|
APP_FULL_BASE_URL |
URL publique complète de l'instance Passbolt, y compris HTTPS et le nom de domaine. |
APP_BASE |
Chemin de base d'application facultatif lors de l'exécution de Passbolt dans un sous-répertoire. |
APP_DEFAULT_LOCALE |
Langue et paramètres régionaux de l'interface par défaut. |
APP_DEFAULT_TIMEZONE |
Fuseau horaire par défaut de l'application. |
DEBUG |
Active la sortie de débogage. Doit être false en production. |
PASSBOLT_SSL_FORCE |
Force l'accès HTTPS. Doit être activé pour les déploiements de production. |
Configuration de la base de données
Le déploiement Docker par défaut utilise MariaDB.
| Paramètre | Description : |
|---|---|
DATASOURCES_DEFAULT_HOST |
Nom d'hôte du serveur MariaDB. |
DATASOURCES_DEFAULT_PORT |
Port du serveur de base de données. La valeur par défaut est 3306. |
DATASOURCES_DEFAULT_DATABASE |
Base de données utilisée par Passbolt. |
DATASOURCES_DEFAULT_USERNAME |
Nom d'utilisateur de la base de données. |
DATASOURCES_DEFAULT_PASSWORD |
Mot de passe de base de données. |
Le conteneur MariaDB qui l'accompagne utilise:
| Paramètre | Description : |
|---|---|
MYSQL_DATABASE |
Base de données créée pour Passbolt. |
MYSQL_USER |
Compte de base de données créé pour Passbolt. |
MYSQL_PASSWORD |
Mot de passe attribué au compte de base de données. |
MYSQL_ROOT_PASSWORD |
Mot de passe du compte root MariaDB. |
Les informations d'identification de la base de données configurées dans l'application Passbolt doivent correspondre aux informations d'identification MariaDB correspondantes.
Configuration de courriel
La configuration SMTP est requise pour les invitations, les notifications et les messages de récupération de compte.
| Paramètre | Description : |
|---|---|
EMAIL_DEFAULT_FROM_NAME |
Nom affiché de l'expéditeur. |
EMAIL_DEFAULT_FROM |
Adresse e-mail de l'expéditeur. |
EMAIL_TRANSPORT_DEFAULT_HOST |
Nom d'hôte du serveur SMTP. |
EMAIL_TRANSPORT_DEFAULT_PORT |
Port du serveur SMTP. |
EMAIL_TRANSPORT_DEFAULT_USERNAME |
Nom d'utilisateur d'authentification SMTP. |
EMAIL_TRANSPORT_DEFAULT_PASSWORD |
Mot de passe d'authentification SMTP. |
EMAIL_TRANSPORT_DEFAULT_TLS |
Configure TLS pour les connexions SMTP. |
Configuration OpenPGP
Passbolt utilise une paire de clés GPG côté serveur pour l'authentification et d'autres opérations cryptographiques.
| Paramètre | Description : |
|---|---|
PASSBOLT_GPG_SERVER_KEY_FINGERPRINT |
Empreinte digitale de la clé GPG du serveur. Détecté automatiquement lors de l'initialisation Docker standard, le cas échéant. |
PASSBOLT_GPG_SERVER_KEY_PUBLIC |
Chemin vers la clé GPG du serveur public. |
PASSBOLT_GPG_SERVER_KEY_PRIVATE |
Chemin vers la clé GPG du serveur privé. |
PASSBOLT_KEY_EMAIL |
Adresse e-mail associée à la clé de serveur générée. |
PASSBOLT_KEY_NAME |
Nom associé à la clé de serveur générée. |
PASSBOLT_KEY_LENGTH |
Longueur de clé utilisée lors de la génération de la configuration de clé RSA prise en charge. |
PASSBOLT_KEY_EXPIRATION |
Période d'expiration pour la clé générée. |
L'empreinte de clé du serveur GPG est normalement détectée automatiquement lors d'une initialisation Docker standard lorsqu'aucun fichier de configuration personnalisé ou empreinte n'est fourni.
Lorsque vous montez un fichier de configuration passbolt.php personnalisé, configurez l'empreinte digitale explicitement comme requis par la documentation officielle.
Protégez le répertoire de clés GPG et préservez son contenu lors des remplacements de conteneurs.
Les paramètres de configuration exacts dépendent du package de déploiement Esadax. Utilisez les valeurs présentées lors du processus d'achat et de déploiement.
Une fois les valeurs requises configurées, cliquez sur Déployer pour lancer Passbolt.
Base de données et stockage
Passbolt utilise une base de données relationnelle pour stocker les informations d'application, les utilisateurs, les groupes, les ressources chiffrées et la configuration.
Le déploiement Docker par défaut inclut MariaDB, tandis que PostgreSQL peut également être configuré via la configuration de base de données alternative documentée.
Les informations de la base de données comprennent:
- Les comptes utilisateurs
- Groupes et adhésions
- Mots de passe et ressources chiffrés
- Structures de dossiers
- Autorisations relatives aux ressources
- Configuration de l'application
- Informations relatives à l'authentification
- Partage de l’information
L'application nécessite également un stockage persistant pour la configuration et les clés cryptographiques.
Les emplacements importants comprennent:
| Chemin | Description : |
|---|---|
/etc/passbolt/gpg |
Stocke les clés GPG publiques et privées du serveur. |
/etc/passbolt/passbolt.php |
Fichier de configuration d'application personnalisé, lorsqu'il est utilisé. |
| Répertoire de données MariaDB | Stocke le contenu de la base de données persistante. |
Pour un fonctionnement fiable:
- Configurez le stockage persistant de la base de données.
- Conservez les clés du serveur GPG.
- Sauvegardez régulièrement la base de données.
- Sauvegardez la configuration de l'application.
- Protégez les sauvegardes en utilisant le chiffrement.
- Stockez les sauvegardes en dehors du serveur principal.
- Tester les procédures de restauration des bases de données et des clés cryptographiques.
Important: Une sauvegarde de base de données seule n'est pas suffisante pour une récupération complète de Passbolt. Les clés GPG du serveur et les fichiers de configuration doivent également être conservés.
Les utilisateurs individuels doivent protéger séparément leurs kits de récupération et leurs clés privées.
Déploiement de Docker
Passbolt fournit des images Docker officielles et des configurations Docker Compose pour les éditions Community et Pro.
Le déploiement standard se compose de:
- Application Passbolt: Fournit l'interface Web et l'API.
- MariaDB: Stocke les données d'application et les informations d'identification cryptées.
- Volumes persistants: Préserver la base de données, les clés GPG et la configuration de l'application.
- Serveur SMTP: Envoie des invitations, des notifications et des e-mails de récupération.
- Proxy inverse: Fournit HTTPS et un accès externe si nécessaire.
L'image officielle de Docker est:
passbolt/passbolt
Pour les déploiements de production, utilisez une balise de version spécifique plutôt que de vous fier à la balise latest.
Le déploiement officiel de Docker recommande également d'utiliser un service NTP fonctionnel car une heure système précise est importante pour l'authentification GPG.
Éditions communautaires et commerciales
Passbolt propose différentes éditions en fonction des exigences organisationnelles.
Édition communautaire (CE)
La Community Edition est gratuite et distribuée sous AGPLv3.
Il comprend des fonctionnalités de base de gestion des mots de passe telles que:
- Stockage et partage des mots de passe
- Dossiers privés et partagés
- Gestion des utilisateurs et des groupes
- Authentification basée sur OpenPGP
- Facteurs d'authentification supplémentaires
- Extensions de navigateur
- Interface de ligne de commande
- Ouvrir l'API
- Contrôle d'accès basé sur les rôles
- Expiration du mot de passe
Édition professionnelle
L'édition Pro inclut les fonctionnalités de l'édition Community ainsi que des capacités organisationnelles supplémentaires, telles que:
- Provisionnement d'utilisateurs et de groupes LDAP
- Intégrations Single Sign-On
- Récupération de compte avec approbation administrative
- Journaux d'audit et d'activité avancés
- Fonctionnalités d'administration d'entreprise supplémentaires
- Appui commercial
La disponibilité des fonctionnalités dépend de l'abonnement sélectionné et des conditions de licence actuelles.
IV. CONCLUSION
Passbolt est une plateforme de gestion des mots de passe open source et auto-hébergée conçue pour simplifier le partage sécurisé des informations d'identification entre les équipes et les organisations.
Avec le chiffrement basé sur OpenPGP, les dossiers partagés, la gestion des utilisateurs et des groupes, les autorisations granulaires, les extensions de navigateur, les applications mobiles et l'intégration API, il fournit un environnement complet pour la gestion des informations d'identification sensibles.
Son architecture cryptographique côté client aide à protéger les secrets des utilisateurs tout en permettant aux équipes de collaborer sans échanger de mots de passe via des canaux non sécurisés.
Passbolt est une solution pratique pour les équipes de développement, les services informatiques, les administrateurs système et les entreprises qui ont besoin d'une gestion centralisée des informations d'identification tout en conservant le contrôle de leur infrastructure et de leur sécurité.